Har du en billig Android TV-box hemma? Kolla det här direkt
Lästid ca 5 min
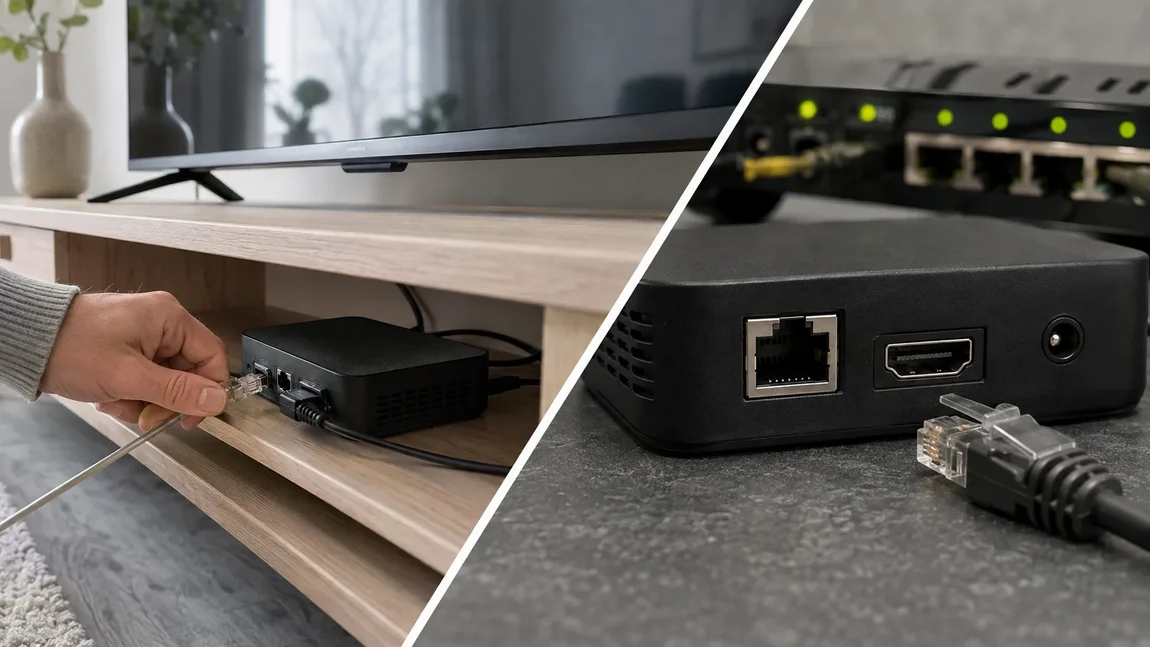
En billig streamingbox kan göra betydligt mer i bakgrunden än att visa Netflix och YouTube. Färsk säkerhetsinformation från F-Secure beskriver hur vissa H96-enheter har utnyttjats för att skicka andra personers trafik genom ägarens internetanslutning och automatiskt utföra annonsbedrägerier. Det betyder inte att alla Android TV-enheter är osäkra. Problemet är framför allt kopplat till billiga och ocertifierade produkter som använder Androids öppna källkod utan samma säkerhetskontroller som certifierade Android TV-enheter. Har du en okänd streamingbox hemma är det därför värt några minuter att kontrollera vad du faktiskt har anslutit till nätverket.
Windows och säkerhet: Microsoft 365 och skydd från Norton, Kaspersky och F-Secure.
Vad är det som har upptäckts?
I sin säkerhetsrapport för september beskriver F-Secure hur H96-streamingprodukter har observerats utföra två olika typer av aktivitet. När enheten används kan den fungera som en residential proxy. Det innebär att någon annans internettrafik skickas genom internetanslutningen i hemmet där boxen står.
När TV:n inte används kan enheten i stället användas för automatiserade annonsbedrägerier. Forskarna identifierade omkring 38 000 H96-enheter som kommunicerade med en enda domän. Enligt deras uppskattning genererade annonsaktiviteten kopplad till den infrastrukturen nästan 50 000 dollar per dag.
Du kan läsa detaljerna i F Secures säkerhetsrapport för september.
Din internetanslutning är det värdefulla
Det är lätt att tänka att en billig TV-box inte innehåller något viktigt. Du kanske inte har bilder, dokument eller bankuppgifter lagrade på den, men enheten har något annat som kan vara värdefullt: tillgång till din internetanslutning.
En residential proxy låter trafik gå ut på internet via en vanlig privat anslutning. För tjänsten på andra sidan kan trafiken då se ut att komma från ett vanligt hushåll i stället för från infrastrukturen som egentligen ligger bakom aktiviteten. Därför kan en angripare ha nytta av enheten även om den inte innehåller några personliga filer.
Problemet är större än just H96
Den senaste rapporten är inte första gången billiga Android-baserade prylar har kopplats till den här typen av verksamhet. Google har tidigare arbetat tillsammans med säkerhetsföretaget HUMAN mot BadBox 2.0. Google uppgav 2025 att fler än tio miljoner ocertifierade enheter med Androids öppna källkod hade komprometterats.
Det handlade inte bara om TV-boxar. Även andra internetanslutna konsumentprodukter har förekommit i undersökningarna. FBI har bland annat pekat på streamingprodukter, digitala projektorer, bildramar och eftermonterade underhållningssystem för bilar.
Du kan läsa FBI:s säkerhetsvarning om komprometterade uppkopplade enheter och Googles information om BadBox 2.0.
Vanlig Android TV ska inte blandas ihop med ocertifierade boxar
Att en produkt säger Android på kartongen betyder inte automatiskt att den är en certifierad Android TV-produkt. Androids öppna källkod kan användas för att bygga enheter utan att produkten har gått igenom Googles certifiering.
Google har uttryckligen sagt att de infekterade enheter som identifierades i BadBox 2.0 var produkter baserade på Androids öppna källkod, inte certifierade Android TV-enheter eller Play Protect-certifierade Android-enheter. Du behöver alltså inte bli misstänksam mot varje TV som kör Google TV eller Android TV bara för att operativsystemet bygger på Android.
Fem varningssignaler att titta efter
- Produkten kommer från ett märke du inte känner igen och saknar tydlig tillverkarsupport
- Enheten använder en okänd appbutik istället för enbart etablerade källor
- Du uppmanas att installera appar från externa webbplatser för att få tillgång till innehåll
- Produkten säljs med löften om gratis innehåll som normalt kräver abonnemang
- Du kan inte verifiera att enheten är Play Protect certifierad
En enskild punkt bevisar inte att en produkt är infekterad. Flera av dem tillsammans är däremot en bra anledning att undersöka enheten närmare.
Kontrollera Play Protect certifieringen
Har enheten Google Play Butik kan du börja där. Menyerna kan se något olika ut beroende på enhet och Android-version.
- Öppna Google Play Butik på enheten
- Öppna profilmenyn
- Gå till inställningarna
- Öppna informationen om Play Butik
- Leta efter uppgiften om Play Protect certifiering
En certifiering är inte en garanti mot varje framtida säkerhetsproblem. Den är däremot viktig eftersom Google då har resultat från kompatibilitets- och säkerhetstester för produkten.
Okänd box på nätverket? Koppla bort den först
Om du upptäcker att streamingboxen är ocertifierad och dessutom beter sig misstänkt behöver du inte börja med avancerad analys. Koppla bort den från internet.
FBI rekommenderar att misstänkta uppkopplade enheter kopplas bort från hemnätverket. Det hindrar åtminstone enheten från att fortsätta kommunicera via din anslutning medan du undersöker saken. En fabriksåterställning är inte alltid tillräcklig. Om problemet finns i programvara som levereras med produkten kan samma komponenter komma tillbaka efter återställningen.
För en billig, ocertifierad enhet utan trovärdiga säkerhetsuppdateringar kan ett byte därför vara rimligare än att försöka reparera installationen.
Separera osäkra smarta prylar från dina viktigaste enheter
En annan bra försiktighetsåtgärd är att inte låta varje uppkopplad pryl dela nätverk med datorer, mobiler och lagring. Många moderna routrar kan skapa ett separat gästnätverk för produkter som du inte vill ge samma åtkomst till resten av hemnätverket.
Vi har en separat guide om hur du använder gästnätverk för smarta prylar hemma.
Behöver du först få bättre koll på själva nätverket finns även vår guide till router och trådlöst nätverk hemma.
Ett separat nätverk gör inte en infekterad produkt säker. Poängen är att begränsa vilka andra enheter den kan komma åt.
Billigast är inte alltid billigast i längden
Det här är inte ett argument för att all billig teknik är farlig eller att ett känt varumärke automatiskt är säkert. Men en streamingbox är en dator som du kopplar direkt till hemnätverket. Då är uppdateringar, certifiering och en tillverkare som faktiskt går att kontakta viktigare än de kan verka i produktlistan.
Om två produkter gör samma sak men den ena saknar tydlig tillverkare, säkerhetsuppdateringar och verifierbar certifiering är några sparade hundralappar en ganska dålig kompensation. Har du redan en sådan box hemma behöver du inte utgå från att den är infekterad. Kontrollera modellen, certifieringen och var apparna kommer ifrån. Om något ser tveksamt ut är den säkra åtgärden enkel: koppla bort den tills du vet vad du har.
Fynd hos våra partner
AnnonserAnnons · e-Gear Windows och säkerhet
Microsoft 365 och skydd från Norton, Kaspersky och F-Secure.
Se utbudet hos e-GearAnnons · Designskalsjätten Annons · Keytive
Gamingstolar och tillbehör: Möss och tangentbord för spel.
Se sortimentet hos Paracon